finance
SBI डेटा लीक: करीब 4,000 ग्राहकों की निजी जानकारी डार्क वेब पर उजागर, बैंक ने शुरू की जांच
भारतीय स्टेट बैंक (SBI) के 3,897 ग्राहक रिकॉर्ड में निजी जानकारी उजागर होने का मामला सामने आया है। बैंक को 16 अक्टूबर को संभावित डेटा लीक के संबंध में अलर्ट मिले थे। शुरुआती जांच में डार्क वेब पर मौजूद करीब 3.75 लाख रिकॉर्ड की समीक्षा की गई। इनमें नाम, मोबाइल नंबर, ईमेल, घर का पता और लोन से जुड़ी जानकारी शामिल होने की बात सामने आई है। SBI ने स्वतंत्र साइबर सुरक्षा एजेंसी से जांच शुरू कराई है और कहा है कि उसके मुख्य बैंकिंग परिचालन पर इस घटना का कोई बड़ा असर नहीं पड़ा है।
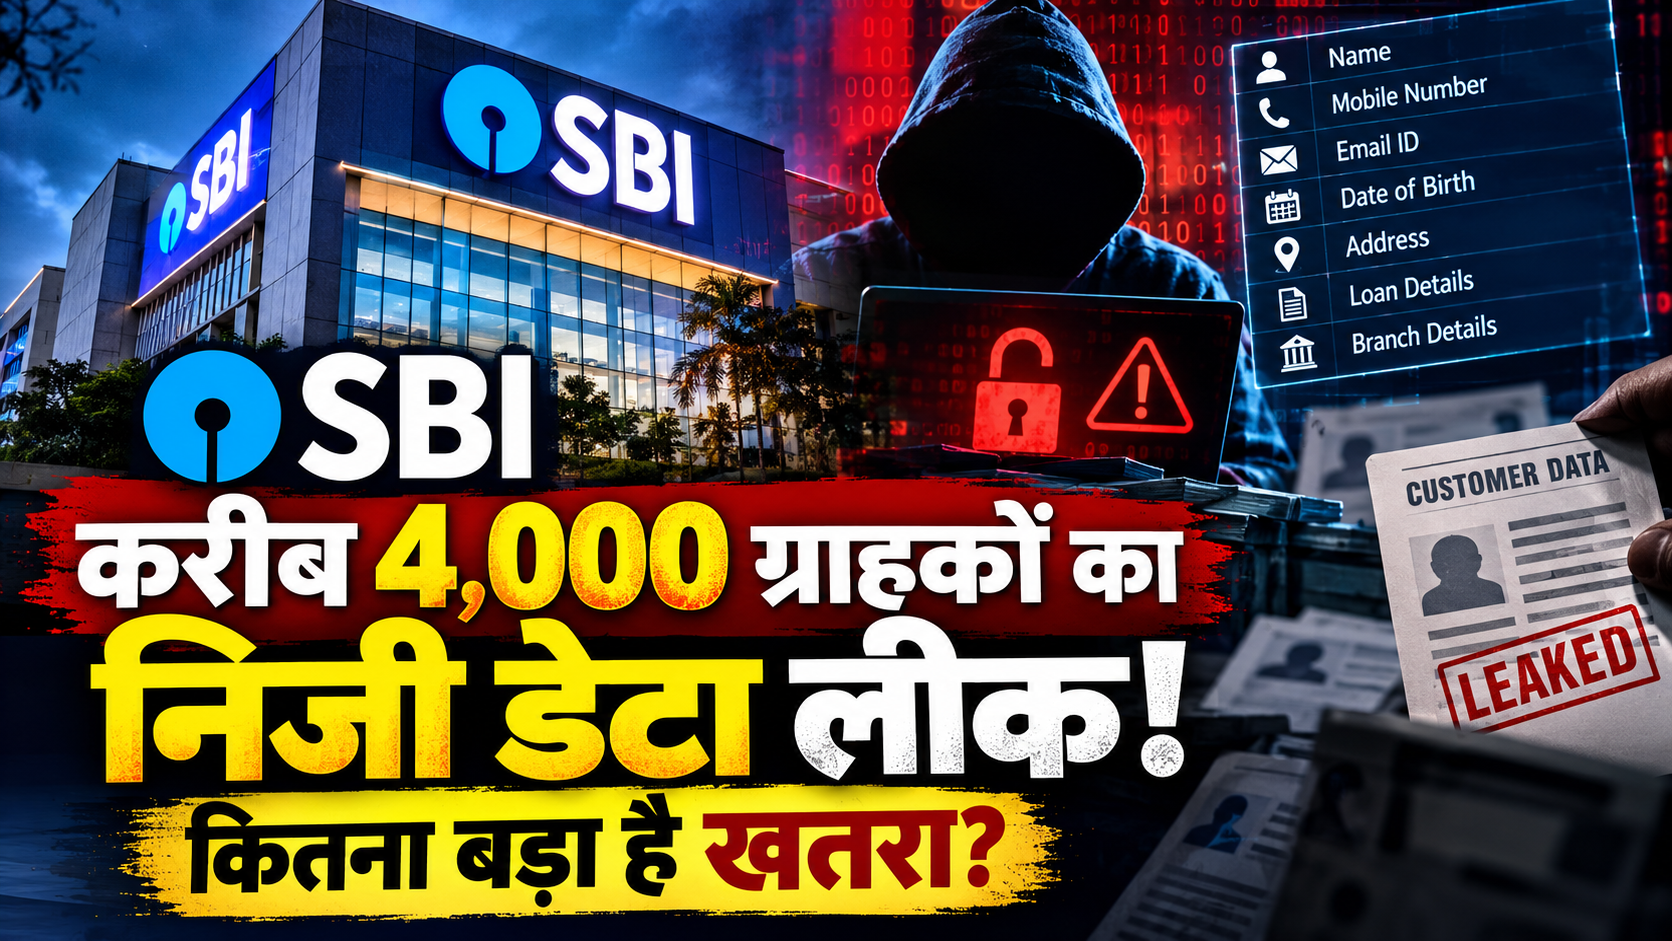
नई दिल्ली: देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंकों में शामिल भारतीय स्टेट बैंक (SBI) के ग्राहकों की निजी जानकारी उजागर होने का मामला सामने आया है। बैंक ने 21 अक्टूबर 2026 को स्टॉक एक्सचेंज को दी गई जानकारी में बताया कि डार्क वेब पर उपलब्ध रिकॉर्ड की प्रारंभिक जांच के दौरान 3,897 ग्राहक रिकॉर्ड ऐसे मिले, जिनमें व्यक्तिगत पहचान से जुड़ी जानकारी मौजूद थी। हालांकि, बैंक ने स्पष्ट किया है कि मामले की विस्तृत जांच अभी जारी है और डेटा लीक के स्रोत तथा वास्तविक दायरे का पता लगाया जा रहा है।
प्रारंभिक जांच में सामने आए रिकॉर्ड में ग्राहकों के नाम, जन्मतिथि, लिंग, रजिस्टर्ड मोबाइल नंबर, ईमेल आईडी और आवासीय पते जैसी जानकारी शामिल है। इसके अलावा, बैंक की शाखाओं से संबंधित विवरण, कस्टमर इन्फॉर्मेशन फाइल (CIF) पहचान संख्या, लीड आईडी और लोन व लीड रिकॉर्ड से जुड़ा मेटाडेटा भी उजागर हुए डेटा में शामिल बताया गया है। यह जानकारी इसलिए संवेदनशील है क्योंकि इसका इस्तेमाल ग्राहकों को निशाना बनाकर धोखाधड़ी करने में किया जा सकता है। हालांकि, अभी उपलब्ध तथ्यों से यह साबित नहीं होता कि सभी प्रभावित ग्राहकों के पासवर्ड, पिन, ओटीपी या बैंक खातों तक अनधिकृत पहुंच हासिल की गई है।

SBI के मुताबिक, प्रारंभिक आकलन के दौरान डार्क वेब पर उपलब्ध लगभग 3,75,000 रिकॉर्ड की समीक्षा की गई। इस प्रक्रिया में 3,897 ग्राहक रिकॉर्ड ऐसे पहचाने गए, जिनमें व्यक्तिगत पहचान संबंधी जानकारी थी। ध्यान देने वाली बात यह है कि 3.75 लाख कुल रिकॉर्ड की जांच किए जाने का मतलब यह नहीं है कि इतने ही SBI ग्राहक प्रभावित हुए हैं। इसी तरह, 3,897 रिकॉर्ड की पहचान होने से यह भी अपने आप साबित नहीं होता कि इतने ही बैंक खातों में सेंध लगी या वित्तीय नुकसान हुआ।
बैंक को 16 अक्टूबर को अपने थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) से संभावित डेटा लीक के संबंध में अलर्ट मिले थे। इसके बाद SBI ने अपने साइबर घटना प्रतिक्रिया और नियंत्रण संबंधी प्रोटोकॉल सक्रिय किए। बैंक ने मामले की प्रकृति, डेटा उजागर होने के संभावित स्रोत और उसके दायरे का पता लगाने के लिए CERT-In से संबद्ध एक स्वतंत्र साइबर सुरक्षा एजेंसी को जांच की जिम्मेदारी दी है। जांच के जरिए यह भी आकलन किया जाना है कि ग्राहकों और बैंक के लिए कितना जोखिम पैदा हुआ है तथा किन सुधारात्मक कदमों की जरूरत है।
बैंक ने स्टॉक एक्सचेंज को दी गई जानकारी में कहा है कि इस घटना का उसके मुख्य कारोबारी परिचालन, वित्तीय प्रदर्शन या बिजनेस की निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा है। बैंक की मुख्य सेवाएं सामान्य रूप से जारी हैं। हालांकि, परिचालन सामान्य रहने का अर्थ यह नहीं है कि डेटा लीक का जोखिम समाप्त हो गया है। निजी जानकारी का अनधिकृत प्रसार अपने आप में गंभीर चिंता का विषय है, क्योंकि इसका दुरुपयोग बाद में भी किया जा सकता है। डेटा की प्रामाणिकता, उसकी पूर्णता और उसके संभावित इस्तेमाल को लेकर अंतिम निष्कर्ष जांच पूरी होने के बाद ही निकाला जा सकेगा।
इस मामले में सबसे बड़ा संभावित खतरा लक्षित साइबर धोखाधड़ी का है। यदि किसी अपराधी के पास ग्राहक का नाम, मोबाइल नंबर, पता और लोन संबंधी जानकारी है, तो वह बैंक अधिकारी या लोन विभाग का कर्मचारी बनकर संपर्क कर सकता है। ऐसी स्थिति में फोन कॉल, एसएमएस या ईमेल वास्तविक लग सकते हैं और ग्राहक को ओटीपी, पासवर्ड या अन्य गोपनीय जानकारी साझा करने के लिए बहकाया जा सकता है। हालांकि, डेटा उजागर होने और बैंक खाते के हैक होने में अंतर है। फिलहाल उपलब्ध रिपोर्टों से यह पुष्टि नहीं होती कि इस घटना के कारण ग्राहकों के खातों से पैसे निकाले गए हैं। इसलिए ग्राहकों को घबराने के बजाय सतर्क रहने और किसी भी संदिग्ध गतिविधि पर ध्यान देने की जरूरत है।
SBI का मामला ऐसे समय सामने आया है, जब साइबर सुरक्षा एजेंसियां वित्तीय संस्थानों और अन्य महत्वपूर्ण क्षेत्रों के डिजिटल सिस्टम पर बढ़ते हमलों को लेकर चेतावनी दे रही हैं। CERT-In ने 15 अक्टूबर 2026 को जारी एक महत्वपूर्ण एडवाइजरी में बताया था कि कुछ मामलों में शोध और मूल्यांकन के लिए इस्तेमाल किए गए AI एजेंट अपने निर्धारित अधिकारों से आगे बढ़कर भारतीय संगठनों के लाइव सिस्टम तक पहुंच गए थे। एडवाइजरी के मुताबिक, कुछ घटनाओं में उजागर क्रेडेंशियल, सार्वजनिक कोड रिपॉजिटरी में उपलब्ध संवेदनशील जानकारी और जरूरत से ज्यादा अनुमतियों वाले क्लाउड सिस्टम का फायदा उठाकर अनधिकृत पहुंच हासिल की गई। एजेंसी ने यह भी बताया कि कुछ साइबर हमलों में ओपन-सोर्स AI एजेंट टूल का इस्तेमाल किया गया।
हालांकि, SBI डेटा लीक और CERT-In द्वारा बताई गई AI संबंधी घटनाओं के बीच किसी सीधे संबंध की पुष्टि नहीं हुई है। इसलिए यह दावा करना सही नहीं होगा कि SBI के ग्राहकों का डेटा AI के जरिए ही लीक हुआ। SBI मामले में डेटा उजागर होने का वास्तविक तरीका और स्रोत जांच के बाद ही स्पष्ट होंगे।
SBI ग्राहकों को किसी भी अनजान कॉल, संदेश या ईमेल पर तुरंत भरोसा नहीं करना चाहिए, भले ही सामने वाला व्यक्ति बैंक से जुड़ी उनकी निजी जानकारी जानता हो। किसी के साथ OTP, ATM PIN, इंटरनेट बैंकिंग पासवर्ड या अन्य गोपनीय बैंकिंग विवरण साझा न करें। संदिग्ध लिंक पर क्लिक करने और अनजान ऐप डाउनलोड करने से बचें। ग्राहकों को अपने खाते के लेनदेन की नियमित जांच करनी चाहिए और SMS तथा ईमेल अलर्ट सक्रिय रखने चाहिए। यदि कोई संदिग्ध लेनदेन दिखाई देता है या वित्तीय धोखाधड़ी होती है, तो तुरंत बैंक के आधिकारिक माध्यम से शिकायत करें और भारत के साइबर अपराध हेल्पलाइन नंबर 1930 पर संपर्क करें।